Email ist ein wesentlicher Bestandteil unseres täglichen Lebens geworden und ermöglicht es uns, schnell und effizient mit Menschen auf der ganzen Welt zu kommunizieren. Diese Bequemlichkeit birgt jedoch erhebliche Sicherheitsrisiken, insbesondere wenn E-Mails als Logins für verschiedene Online-Konten verwendet werden.
Email als Schlüssel zu Ihrem Online-Leben
Wenn Sie ein Konto auf einer Website oder einem Dienst erstellen, dient Ihre E-Mail häufig als Benutzername. Dies macht sie zu einem wichtigen Informationsstück, das Sie mit unzähligen Online-Plattformen verbindet, von sozialen Medien und Einkaufsseiten bis hin zu Banken und Gesundheitsdiensten. Aus diesem Grund ist Ihre E-Mail-Adresse ein wertvolles Ziel für Hacker.
Wie Datenlecks passieren
Ein Datenleck tritt auf, wenn unbefugte Personen Zugang zu sensiblen Informationen erhalten. Dies kann auf verschiedene Weise geschehen:
- Phishing-Angriffe: Hacker täuschen Sie, indem sie sich als legitime Entitäten ausgeben, wie Ihre Bank oder ein beliebter Dienst, um Ihre Anmeldedaten zu erhalten.
- Schwache Passwörter: Die Verwendung einfacher oder wiederverwendeter Passwörter erleichtert es Angreifern, Ihre Anmeldedaten zu erraten oder zu knacken.
- Software-Schwachstellen: Manchmal haben die von Ihnen verwendeten Plattformen Sicherheitslücken, die Hacker ausnutzen, um auf Ihre Daten zuzugreifen.
- Insider-Bedrohungen: Mitarbeiter oder andere Insider mit Zugang zu Daten können diese leaken oder missbrauchen.
Die Auswirkungen von E-Mail-Datenlecks
Wenn ein Datenleck Ihre E-Mail betrifft, können die Folgen schwerwiegend sein:
- Identitätsdiebstahl: Hacker können Ihre E-Mail und zugehörige Informationen verwenden, um sich als Sie auszugeben, auf andere Konten zuzugreifen oder Betrug zu begehen.
- Kontoübernahme: Wenn ein Hacker Zugriff auf Ihre E-Mail erhält, kann er Passwörter für Ihre anderen Konten zurücksetzen und Sie aussperren.
- Spam und Betrug: Ihre E-Mail-Adresse kann im Dark Web verkauft werden, was zu einer Flut von Spam oder gezielten Phishing-Versuchen führt.
- Verlust der Privatsphäre: Sensible Informationen wie persönliche Nachrichten, finanzielle Details und vertrauliche Dokumente können offengelegt werden.
Schutz Ihrer E-Mail
Um Ihre E-Mail und persönlichen Daten zu schützen, befolgen Sie diese Tipps:
- Verwenden Sie starke, einzigartige Passwörter: Erstellen Sie komplexe Passwörter und verwenden Sie für jedes Konto unterschiedliche. Erwägen Sie die Verwendung eines Passwortmanagers, um den Überblick zu behalten.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA): Dies fügt eine zusätzliche Sicherheitsebene hinzu, indem eine zweite Form der Verifizierung erforderlich ist, z. B. ein Code, der an Ihr Telefon gesendet wird.
- Seien Sie vorsichtig mit Links und Anhängen: Vermeiden Sie das Anklicken verdächtiger Links oder das Herunterladen von Anhängen aus unbekannten Quellen.
- Regelmäßige Software-Updates: Halten Sie Ihren E-Mail-Client und andere Software auf dem neuesten Stand, um sich vor Sicherheitslücken zu schützen.
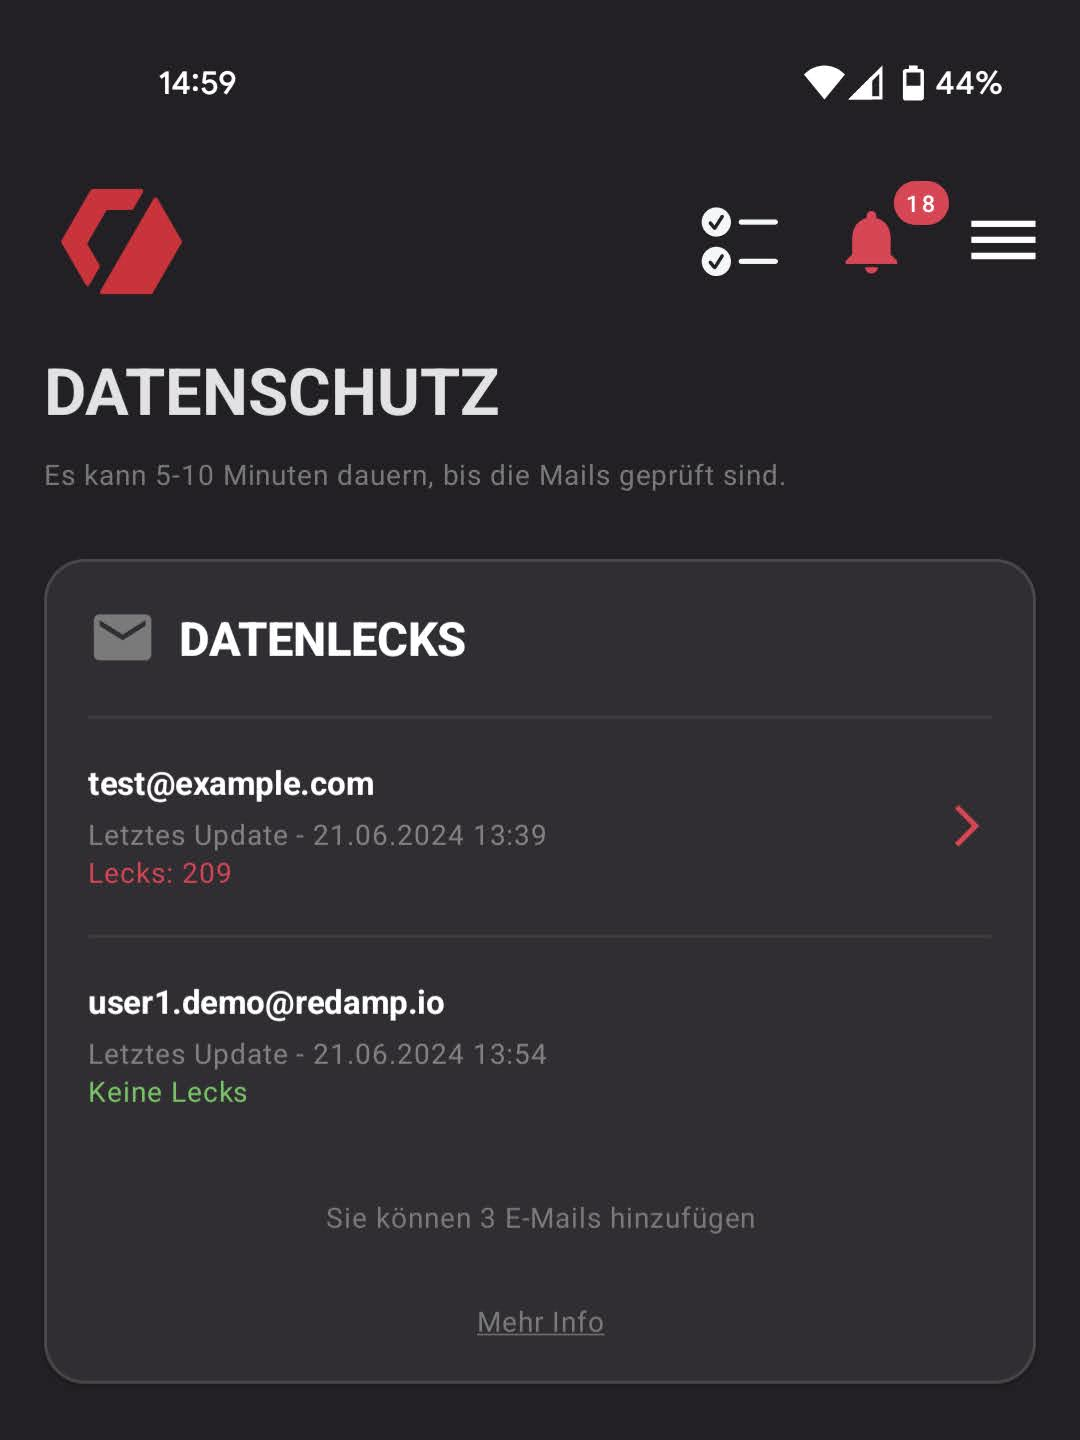
- Überwachen Sie Ihre Konten: Überprüfen Sie regelmäßig Ihre Konten auf ungewöhnliche Aktivitäten und ändern Sie sofort Ihre Passwörter, wenn Sie einen Verstoß vermuten, vom Datenschutz Abschnitt der Redamp.io Anwendung.
Bemerkenswerte große Datenlecks
Warnung: Die folgenden Beispiele veranschaulichen die schwerwiegenden Folgen von Datenlecks, die E-Mail-Adressen betreffen. Sie heben die Bedeutung einer robusten E-Mail-Sicherheit hervor.
- Yahoo (2013-2014): Eines der größten Datenlecks in der Geschichte, das alle drei Milliarden Yahoo-Konten betraf. Hacker stahlen Namen, E-Mail-Adressen, Telefonnummern und Sicherheitsfragen.
- Equifax (2017): Dieses Leck setzte persönliche Informationen von 147 Millionen Menschen frei, einschließlich Sozialversicherungsnummern, Geburtsdaten und E-Mail-Adressen, die für Identitätsdiebstahl und Finanzbetrug verwendet werden könnten.
- Marriott International (2018): Informationen von etwa 500 Millionen Gästen wurden kompromittiert, einschließlich Reisepassnummern, Reisedetails und E-Mail-Adressen.
- Facebook (2019): Daten von 540 Millionen Nutzern wurden auf einem ungesicherten Server offengelegt, einschließlich E-Mail-Adressen und Benutzeraktivitäten, was zu gezielten Phishing-Angriffen führen könnte.
- LinkedIn (2021): Daten von 700 Millionen Nutzern wurden auf einem Hackerforum zum Verkauf angeboten, einschließlich E-Mail-Adressen und beruflichen Profilen, die für Social-Engineering-Angriffe verwendet werden könnten.