Instalace Redamp.io pomocí GPO
Naučte se, jak nainstalovat Redamp.io pomocí GPO (Group Policy Object) na všechna vaše zařízení s Windows.
Předpoklady
- Windows Server 2019 nebo novější
- Zařízení s Windows již připojená k doméně
1. Generování přihlašovacích údajů pro GPO
-
Přihlaste se do Redamp.io jako administrátor. (Pokud jste partner, klikněte na konkrétního klienta, tím otevřete jeho dashboard a pokračujte k dalšímu kroku)
-
Přejděte na
Zařízenía klikněte na tlačítkoImport přes GPOv pravém horním rohu.
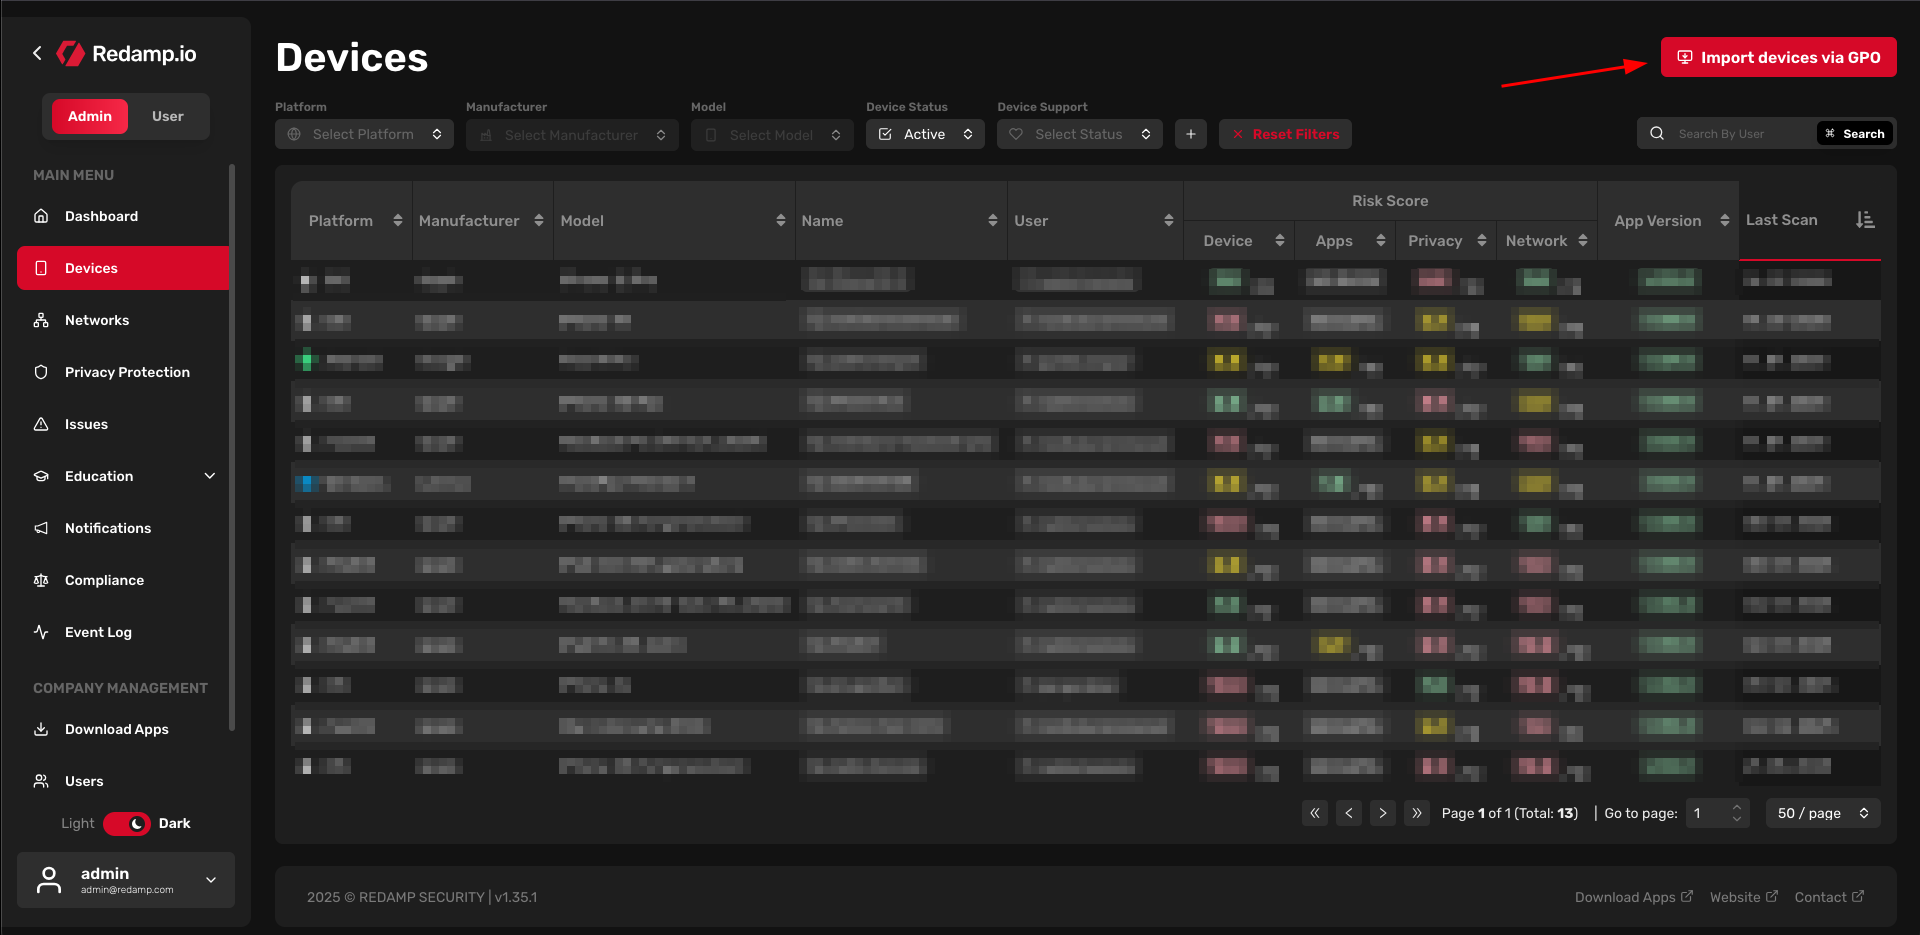
- Klikněte na tlačítko
Vytvořit nový tokenv pravém horním rohu.
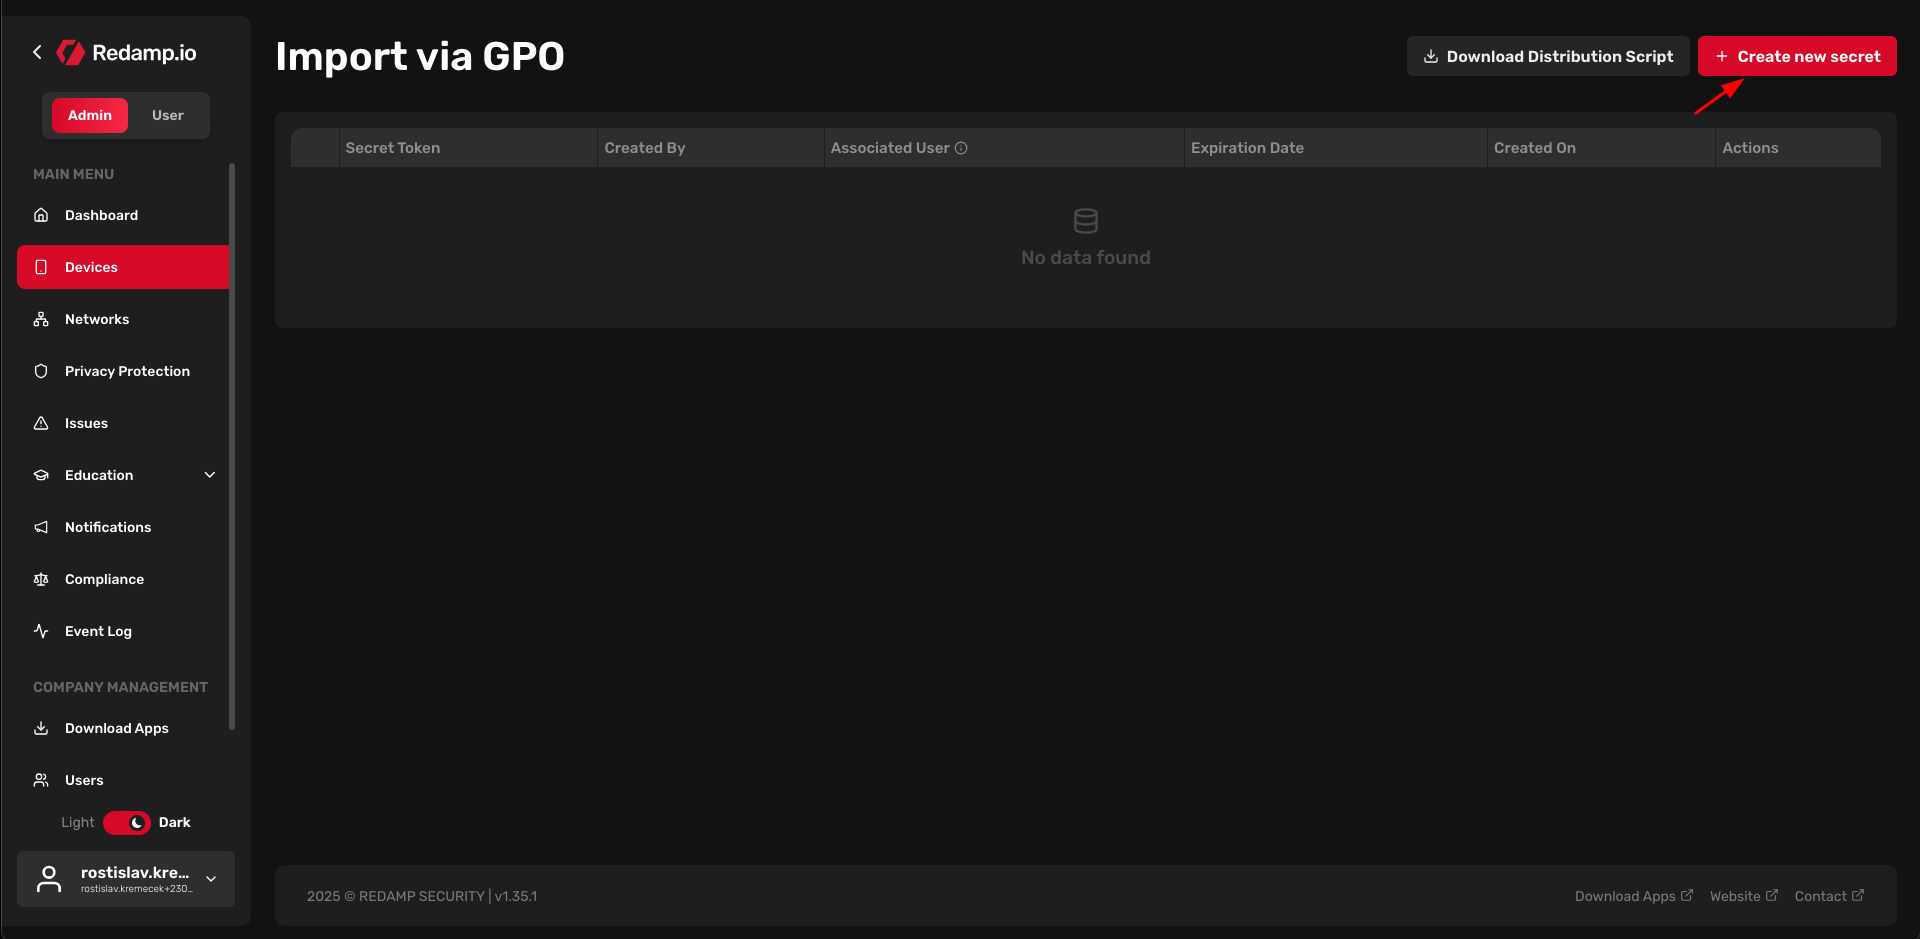
- Nastavte tyto dvě důležité hodnoty:
Expirace: Nastavte datum vypršení platnosti pro přihlašovací token. Po tomto datu se token zneplatní.Přidružený uživatel: Nastavte uživatele, pod kterým budou zařízení vidět na platformě Redamp.io.
A klikněte na tlačítko Vytvořit pro vygenerování tajemství.
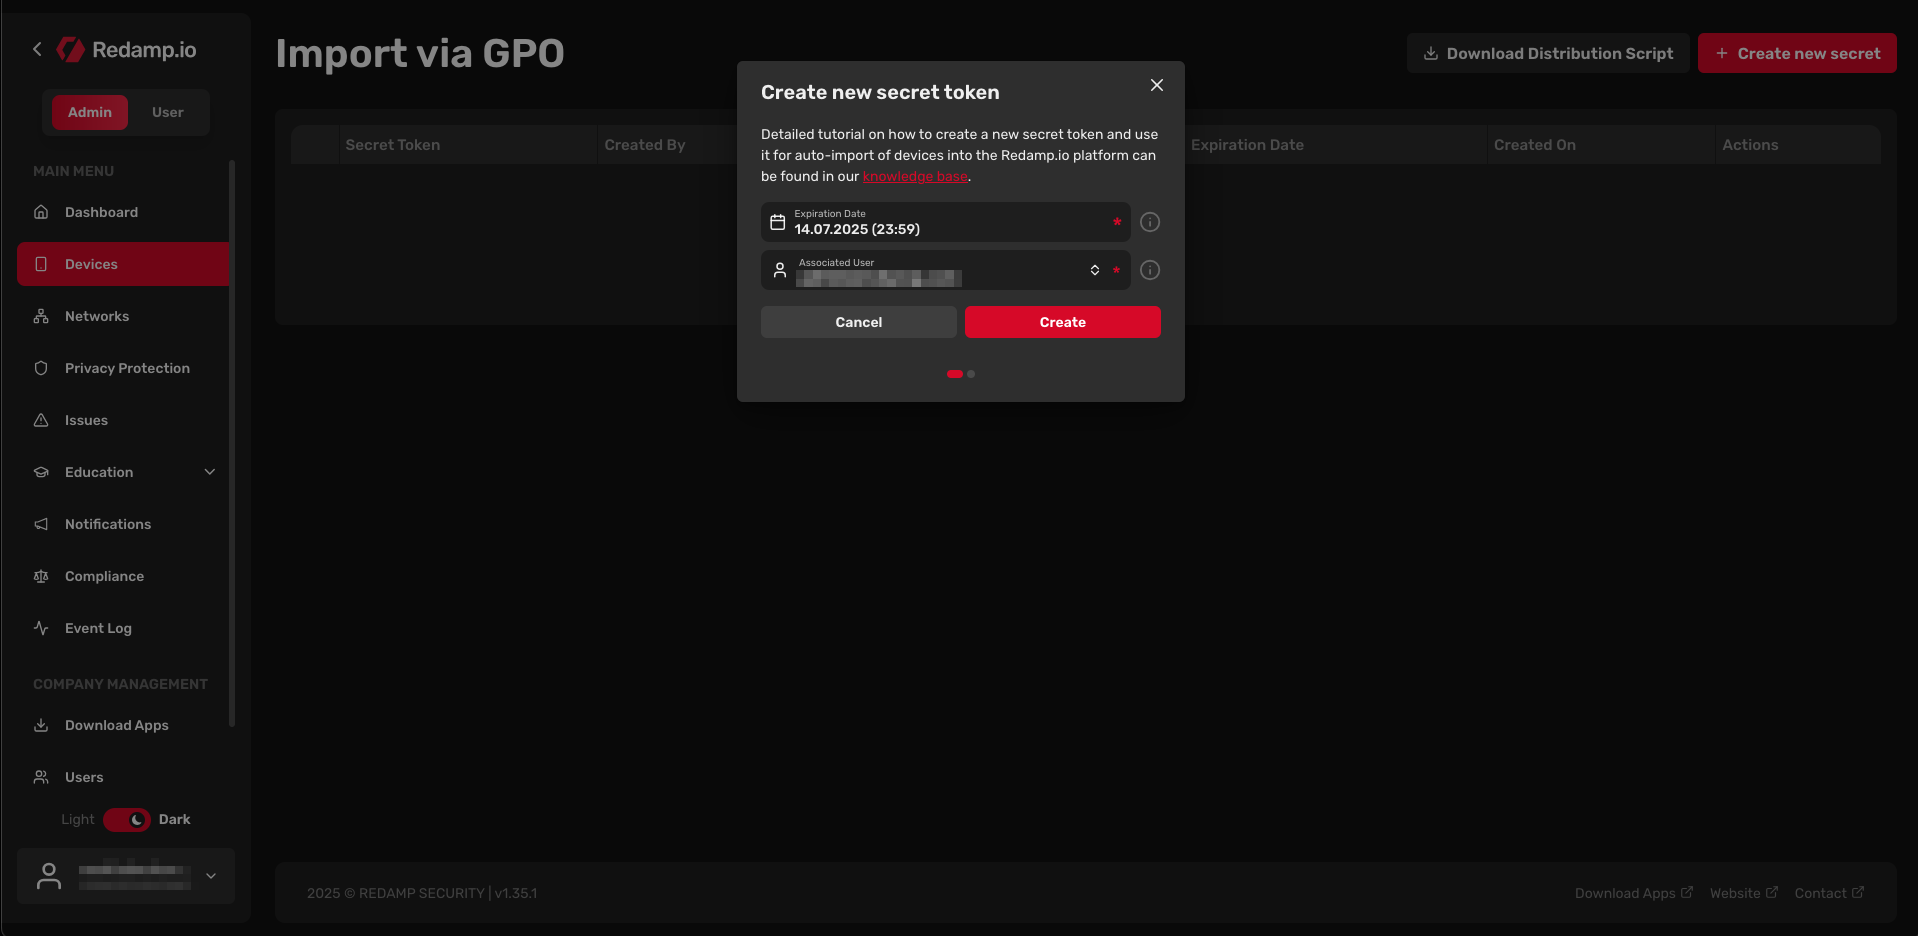
- Stáhněte skript
RedampDistribution.ps1kliknutím na tlačítkoStáhnout skripta zkopírujte vygenerovaný token.
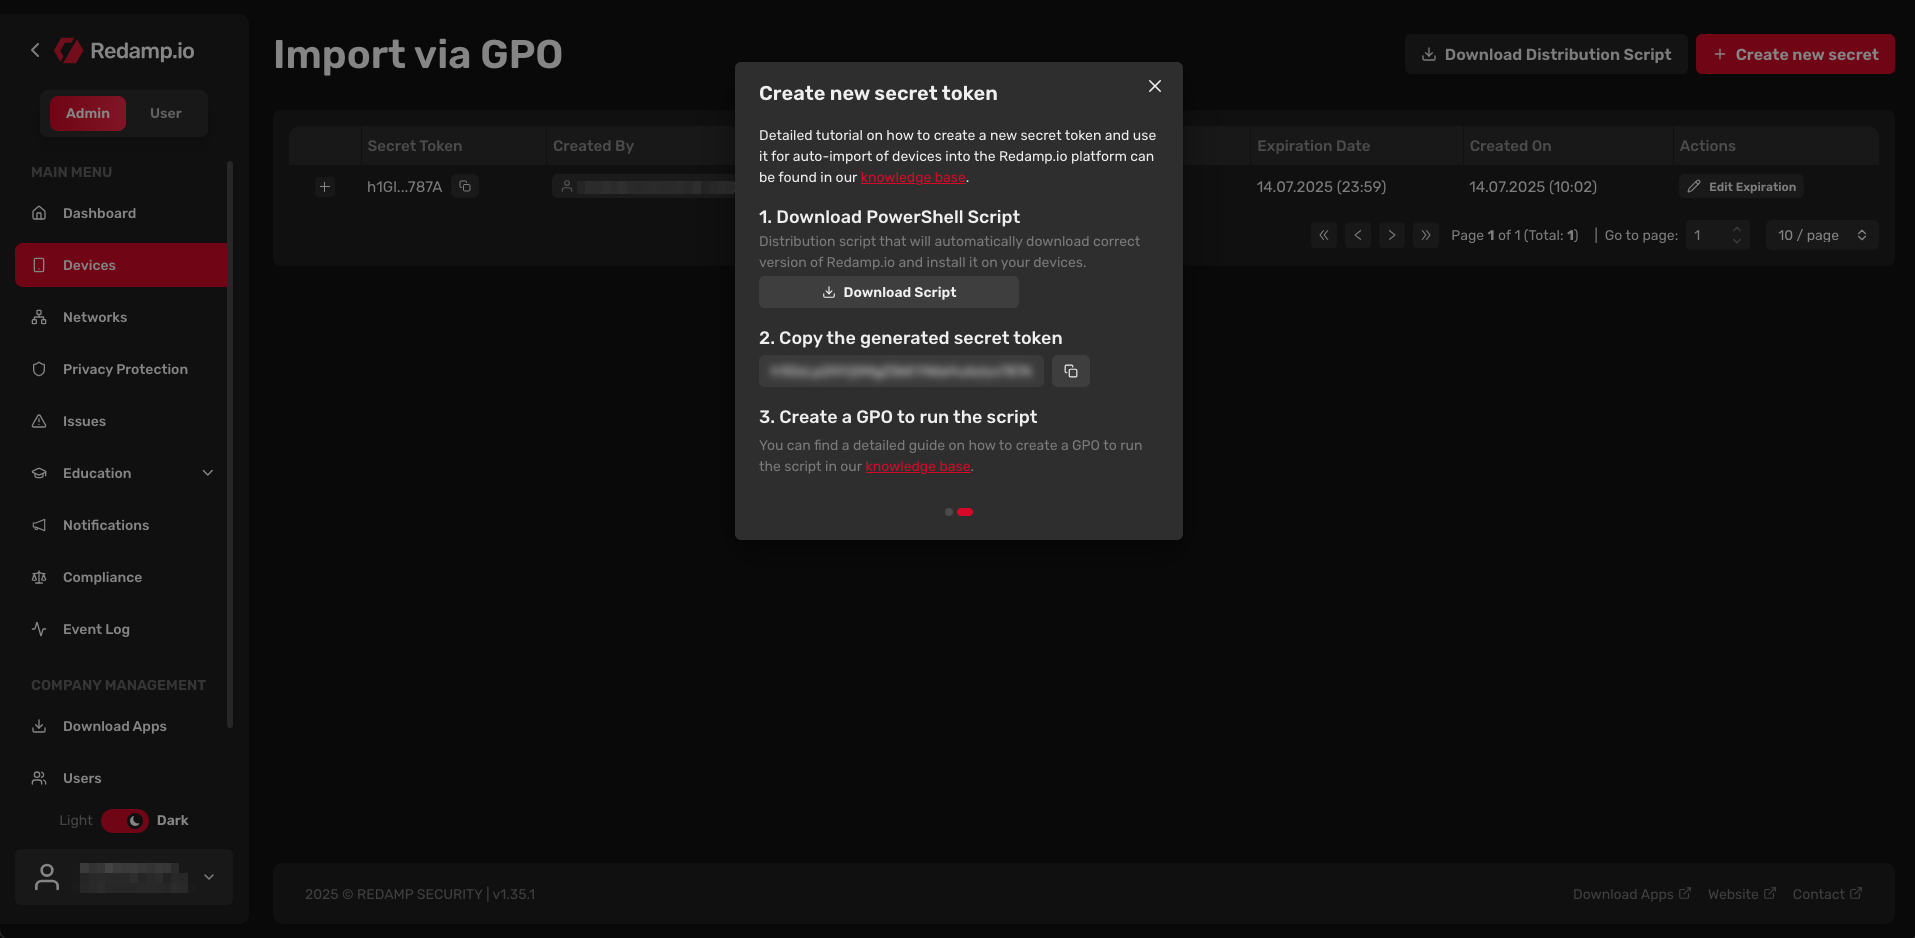
- Pokračujte dalším krokem.
2. Uložení tokenu na chráněnou sdílenou složku (doporučeno)
Doporučujeme uložit token do souboru na sdílené složce, kterou mohou číst jen počítače v doméně. Token pak není v nastavení skupinové politiky a při obnovení tokenu stačí vyměnit soubor. GPO zůstává stejné.
Kdo dostane přístup a proč
Přístup dáte přesně dvěma skupinám:
Domain Computers: všechny počítače připojené k vaší doméně. Skript na každém zařízení běží pod účtem počítače, ne pod přihlášeným uživatelem, takže zařízení musí soubor s tokenem umět přečíst. Dostanou jen oprávnění ke čtení.Domain Admins: administrátoři vaší domény. Dostanou úplné řízení, aby mohli složku spravovat a při obnovení tokenu ho vyměnit.
Nikdo jiný přístup nemá. Běžní uživatelé se přihlašují vlastními uživatelskými účty, které nejsou členy Domain Computers, takže soubor neotevřou ani na stejných počítačích.
Tento krok je nepovinný. Pokud chcete rychlejší nastavení, přeskočte ho a zadejte token přímo parametrem -Secret ve 4. kroku.
Vytvoření složky a souboru s tokenem
-
Na souborovém serveru otevřete
File Explorera přejděte na disk, kde má složka být, napříkladC:\. -
Zapněte zobrazení přípon souborů v
View->Show->File name extensions, aby se soubor neuložil jakotoken.txt.txt. -
Klikněte pravým tlačítkem do prázdného místa, vyberte
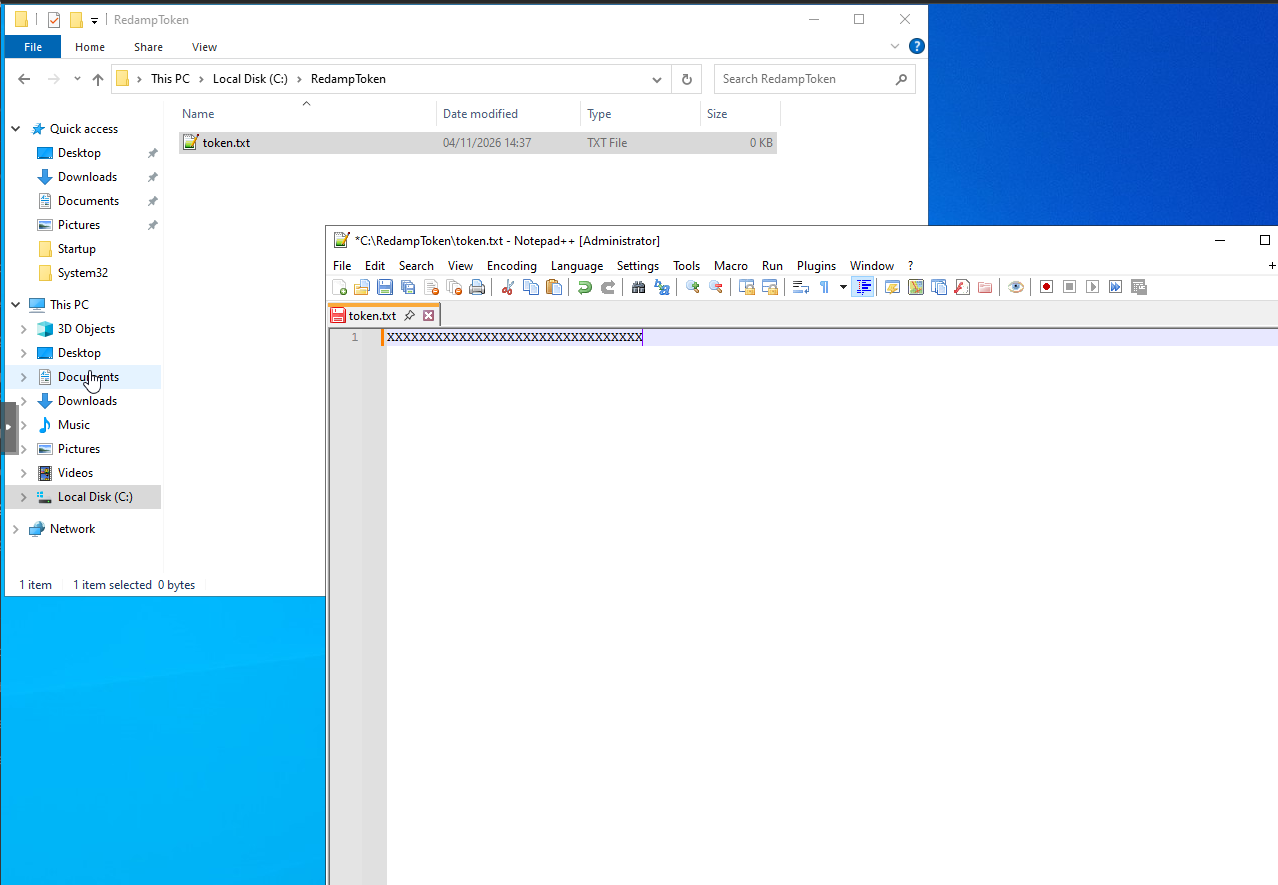
New->Foldera pojmenujte složkuRedampToken. -
Otevřete složku, klikněte pravým tlačítkem a vyberte
New->Text Document. Pojmenujte hotoken.txt. -
Otevřete
token.txt, vložte token z 1. kroku a soubor uložte. Soubor musí obsahovat jen token.
Nastavení oprávnění složky
-
Klikněte pravým tlačítkem na složku
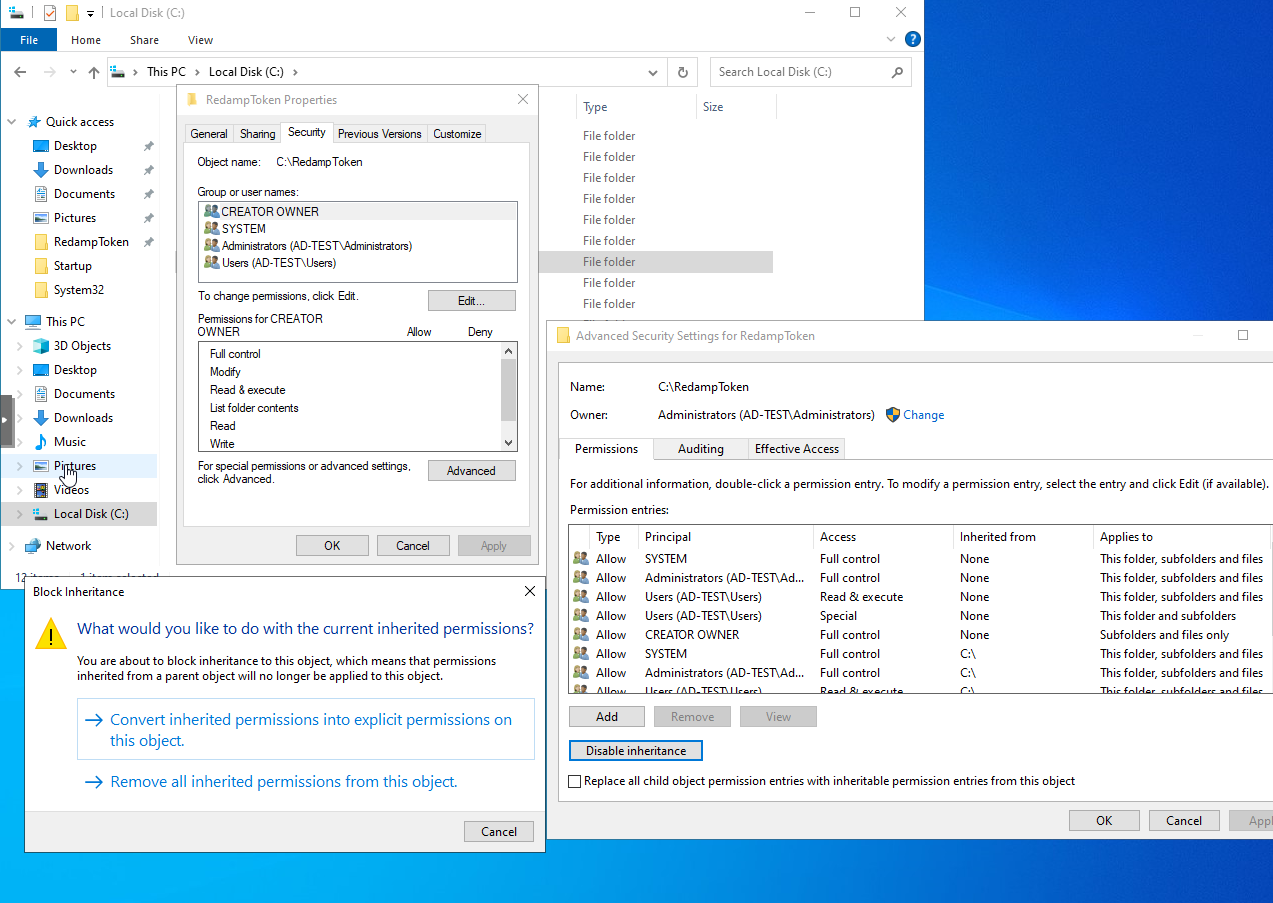
RedampTokena vyberteProperties->Security->Advanced. -
Klikněte na
Disable inheritancea vyberteConvert inherited permissions into explicit permissions on this object.
-
Označte všechny položky v seznamu
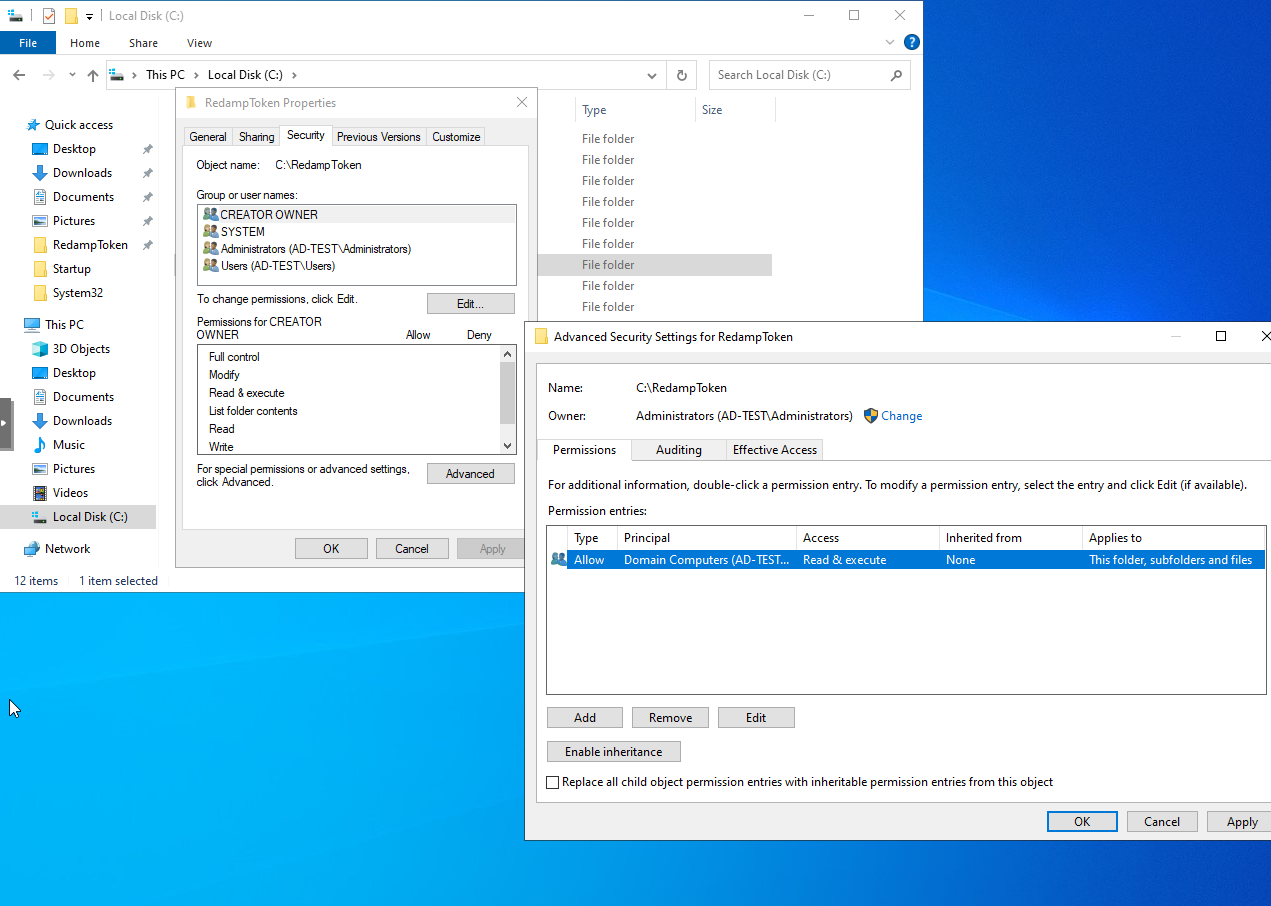
Permission entriesa klikněte naRemove, aby byl seznam prázdný. -
Klikněte na
Add->Select a principal, napišteDomain Computers, klikněte naCheck NamesaOK. Ponechte základní oprávněníRead & execute,List folder contentsaRead, nastavteApplies tonaThis folder, subfolders and filesa klikněte naOK.
-
Znovu klikněte na
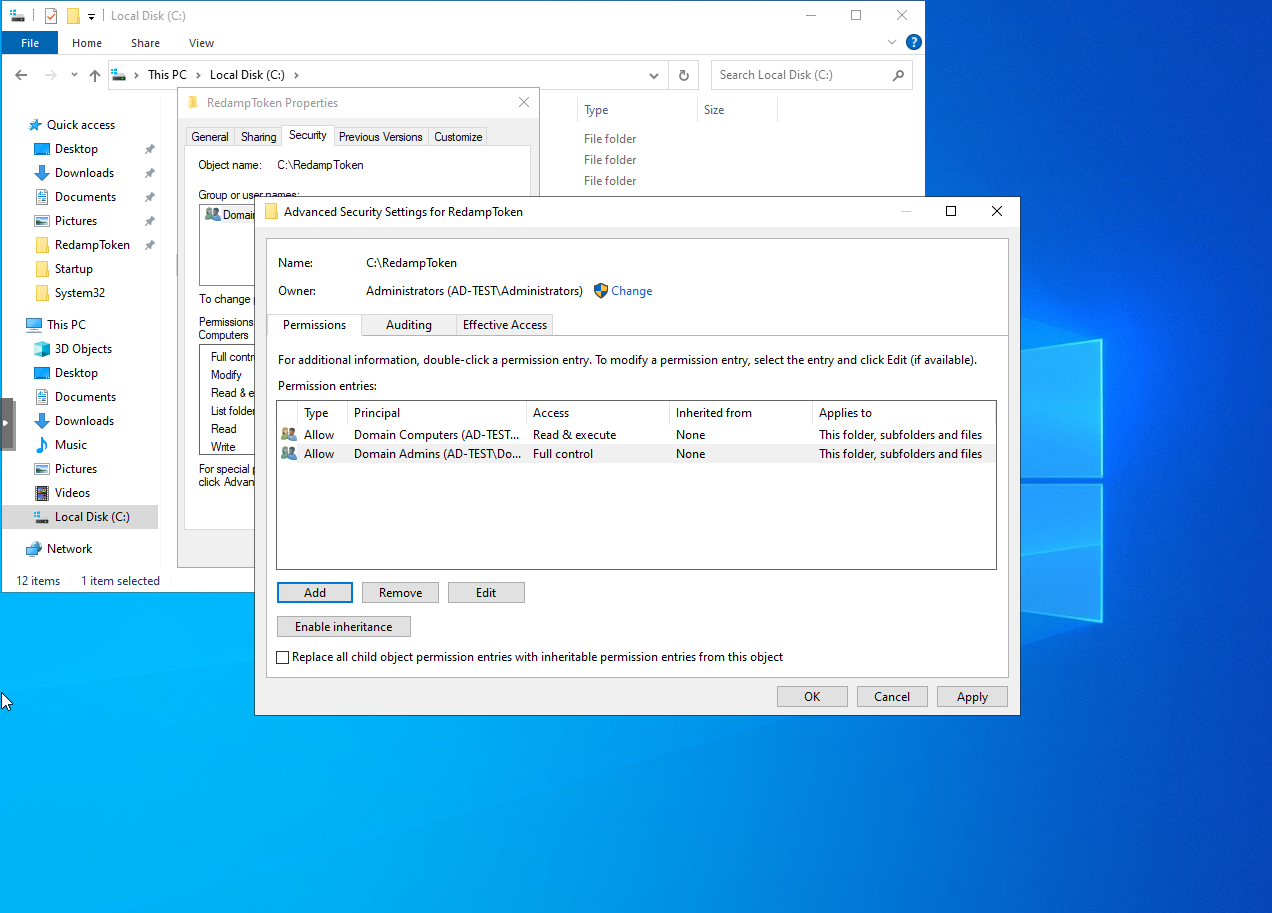
Adda stejným způsobem přidejteDomain Admins, tentokrát s oprávněnímFull control. -
Zkontrolujte, že seznam obsahuje jen
Domain Computers(Read & execute) aDomain Admins(Full control), a pak klikněte naApplyaOK.
Pokud se GPO vztahuje i na řadiče domény, přidejte také Domain Controllers s oprávněním Read & execute. Řadiče domény nejsou členy Domain Computers.
Sdílení složky
-
Klikněte pravým tlačítkem na složku
RedampTokena vyberteProperties->Sharing->Advanced Sharing.... -
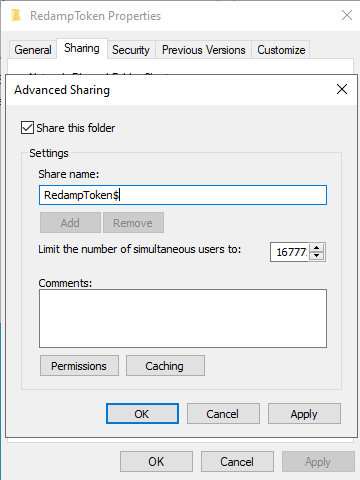
Zaškrtněte
Share this foldera jakoShare namezadejteRedampToken$. Znak$na konci skryje sdílenou složku při procházení sítě.
-
Klikněte na
Permissions, vyberteEveryonea klikněte naRemove. -
Klikněte na
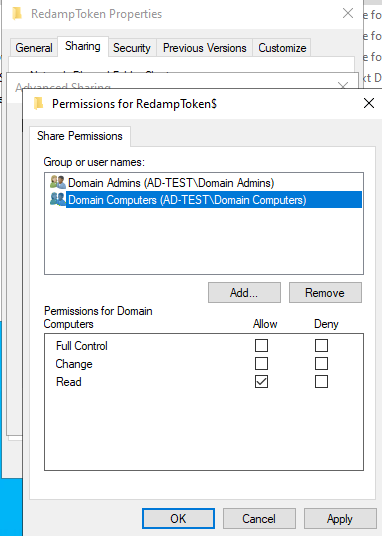
Add..., přidejteDomain Computersa povolte jenRead.
- Znovu klikněte na
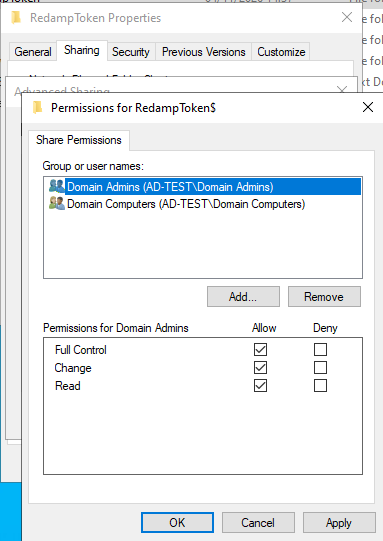
Add..., přidejteDomain Adminsa povolteFull Control. Pokud jste do oprávnění složky přidaliDomain Controllers, přidejte je i sem s oprávněnímRead.
- Dvakrát klikněte na
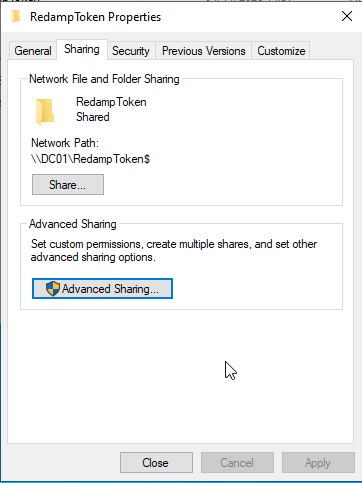
OK. Na kartěSharingsi poznamenejteNetwork Path, například\\DC01\RedampToken$. Celá cesta k souboru s tokenem je pak\\DC01\RedampToken$\token.txt. Budete ji potřebovat ve 4. kroku.
- Klikněte na
Close.
Nepovinné: ověření nastavení
Pokud se chcete ujistit, že je token chráněný, přihlaste se na zařízení v doméně jako běžný uživatel a do File Explorer zadejte celou cestu k souboru s tokenem. Windows by měl přístup odepřít. To je v pořádku: samotná zařízení soubor číst dál mohou, protože používají účet počítače.
Pokračujte dalším krokem.
3. Mapování zařízení na e-mail přes atribut comment
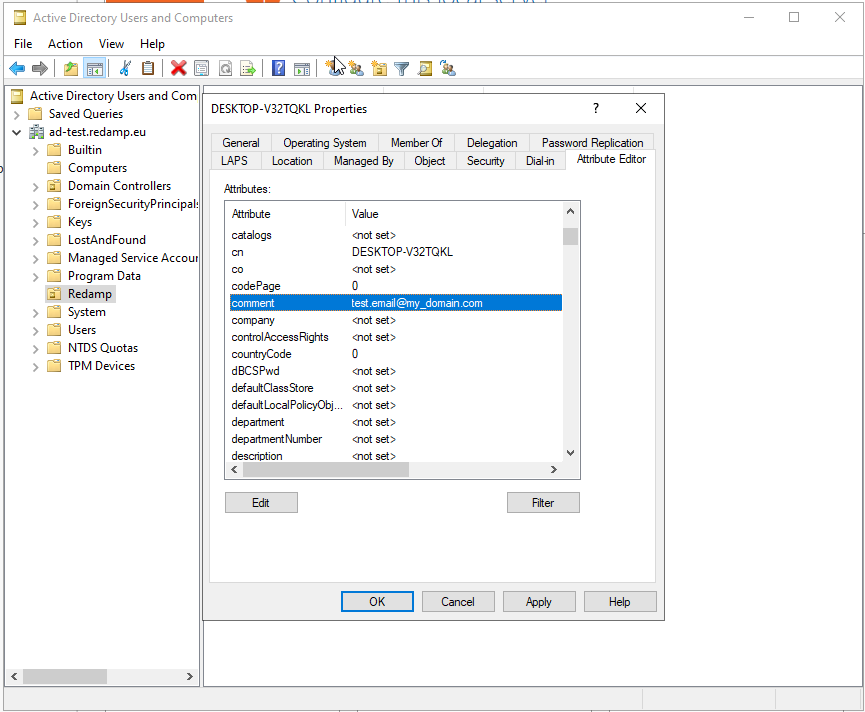
Aby se aplikace Redamp.io po instalaci na jednotlivých zařízeních přihlásila pod požadovaným účtem, je potřeba v atributu comment nastavit platnou e-mailovou adresu z vaší AD domény. Pokud e-mail v tomto atributu není nastaven, aplikace se přihlásí pod prvním přihlášeným uživatelem z AD domény a pokud se tento proces nezdaří, přiřadí se výchozí účet.
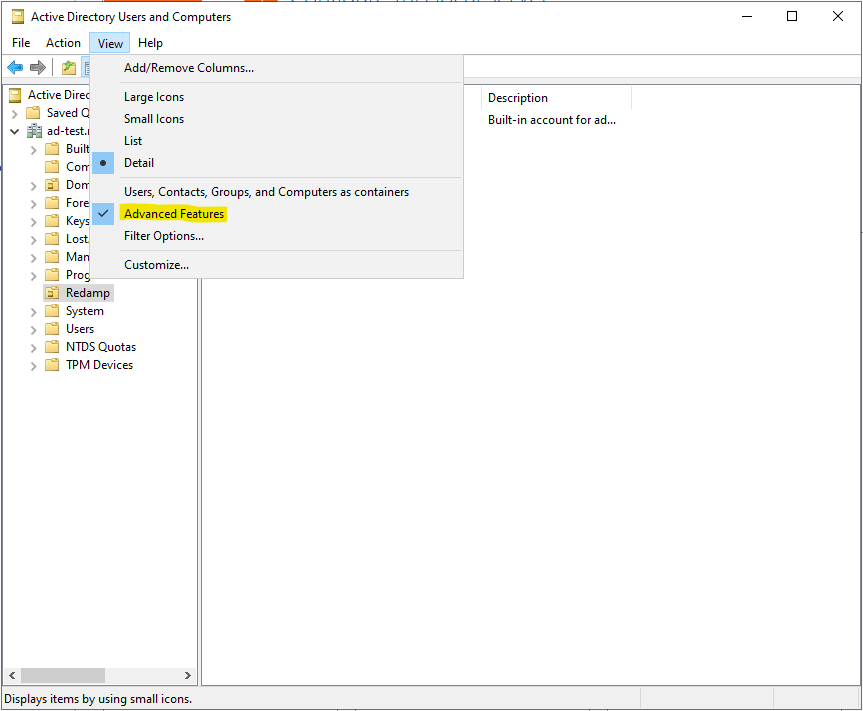
- Otevřete
Active Directory Users and Computers, klikněte naViewa zapněteAdvanced Features.
-
Otevřete vlastnosti cílového zařízení a přejděte na kartu
Attribute Editor. -
Najděte atribut
commenta nastavte cílovou e-mailovou adresu (napříkladtest.email@my_domain.com). Můžete použít libovolnou e-mailovou adresu z vaší AD domény, pod kterou mají být zařízení přihlášena.
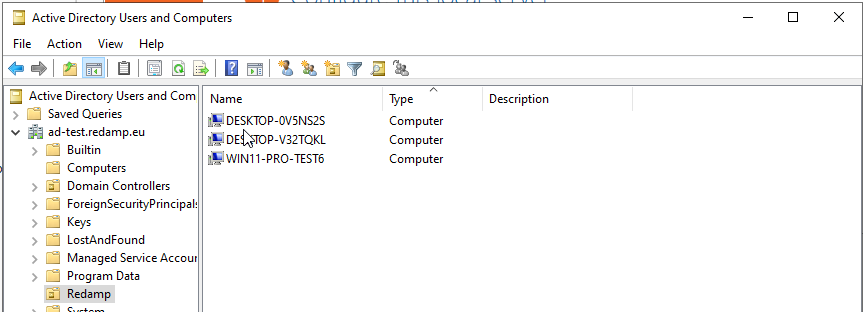
- Ověřte, že všechna požadovaná zařízení jsou součástí vybrané AD skupiny.
- Pokračujte dalším krokem a nastavte nasazení přes GPO.
4. Instalace Redamp.io pomocí GPO
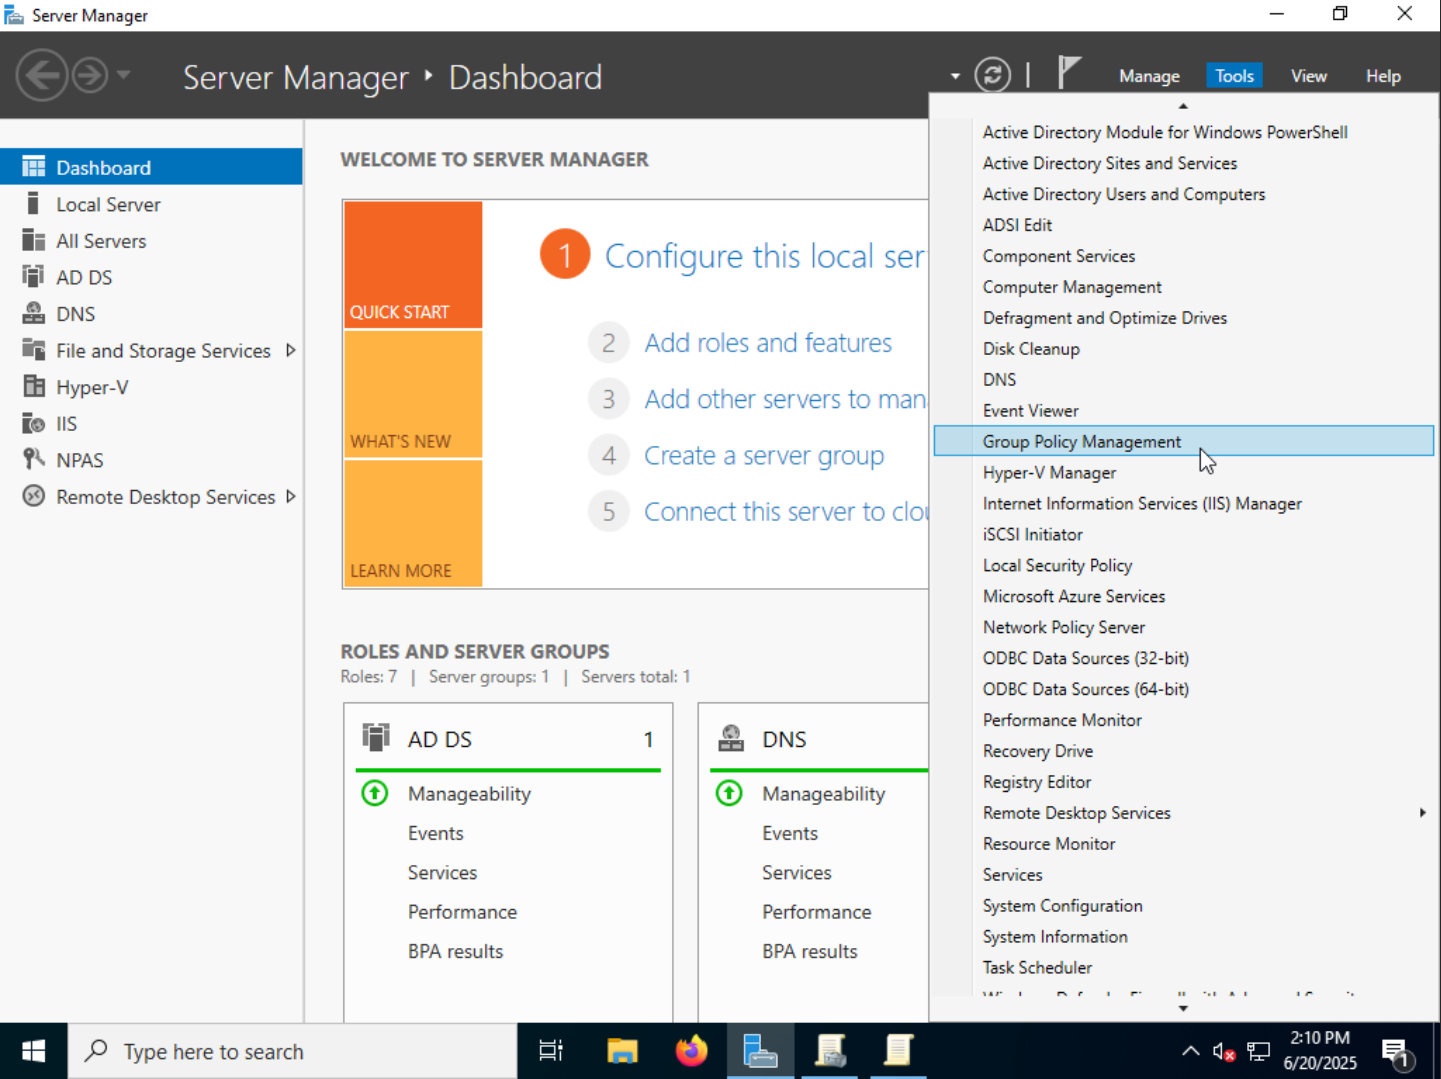
- Otevřte okno
Správa skupinových politikpomocí vyhledávacího pole nebo přesServer Manager->Nástroje->Správa skupinových politik.
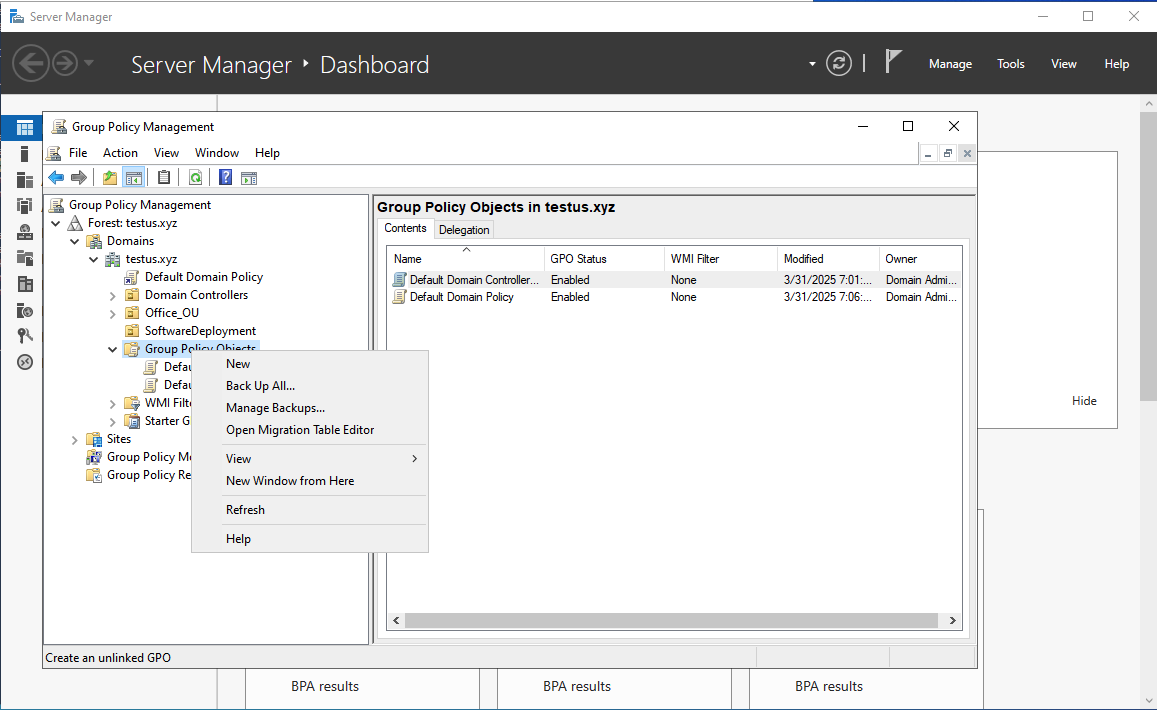
- Vytvořte nové GPO kliknutím pravým tlačítkem na složku
Group Policy Objectspod vaší doménou a klikněte na možnostNew.
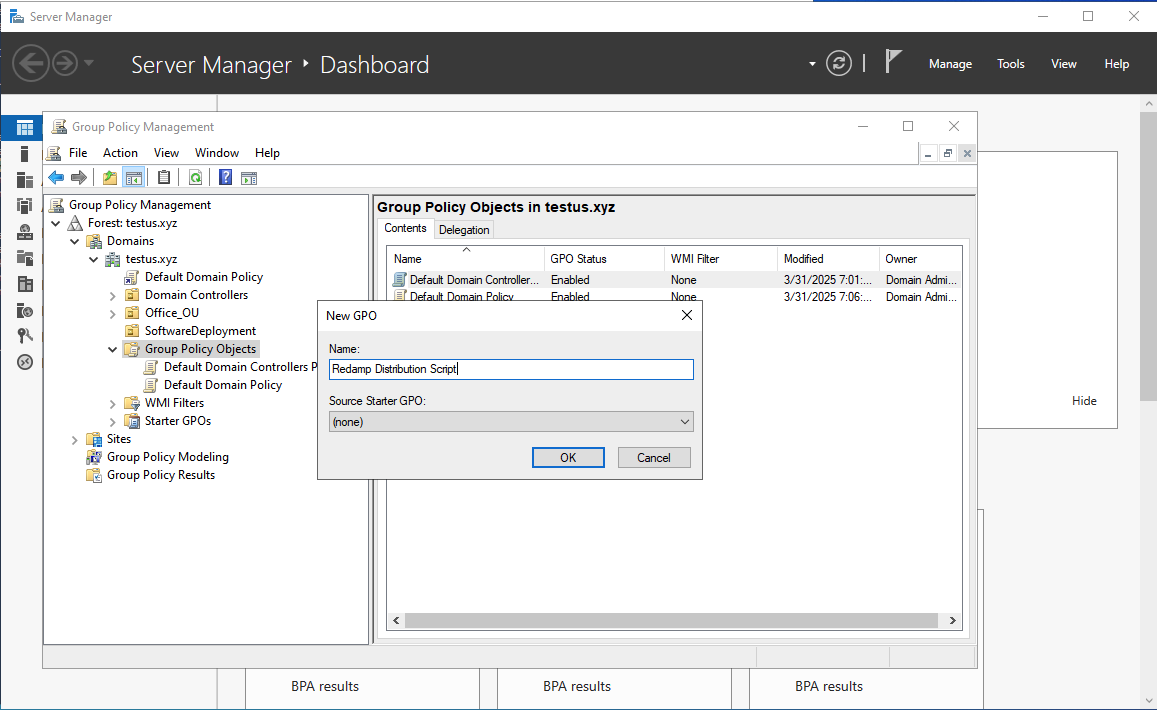
- Napište název GPO (např.
Redamp Distribution Script) a klikněte na tlačítkoOk.
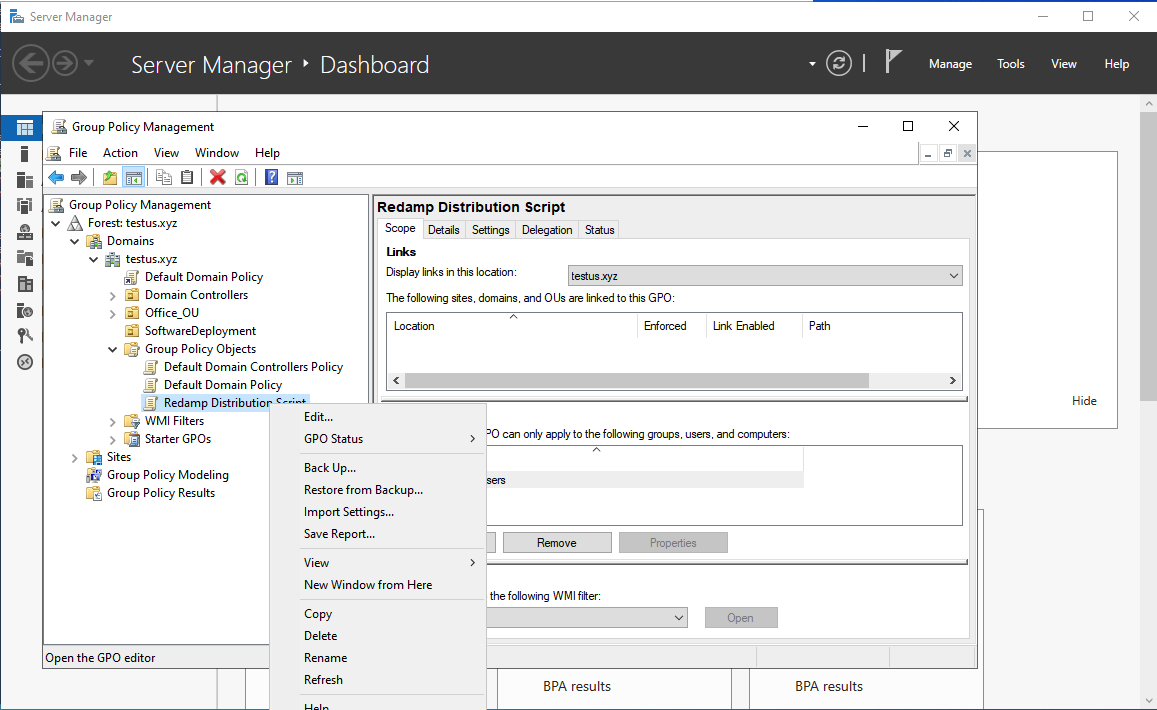
- Klikněte pravým tlačítkem na vytvořené GPO a klikněte na možnost
Edit....
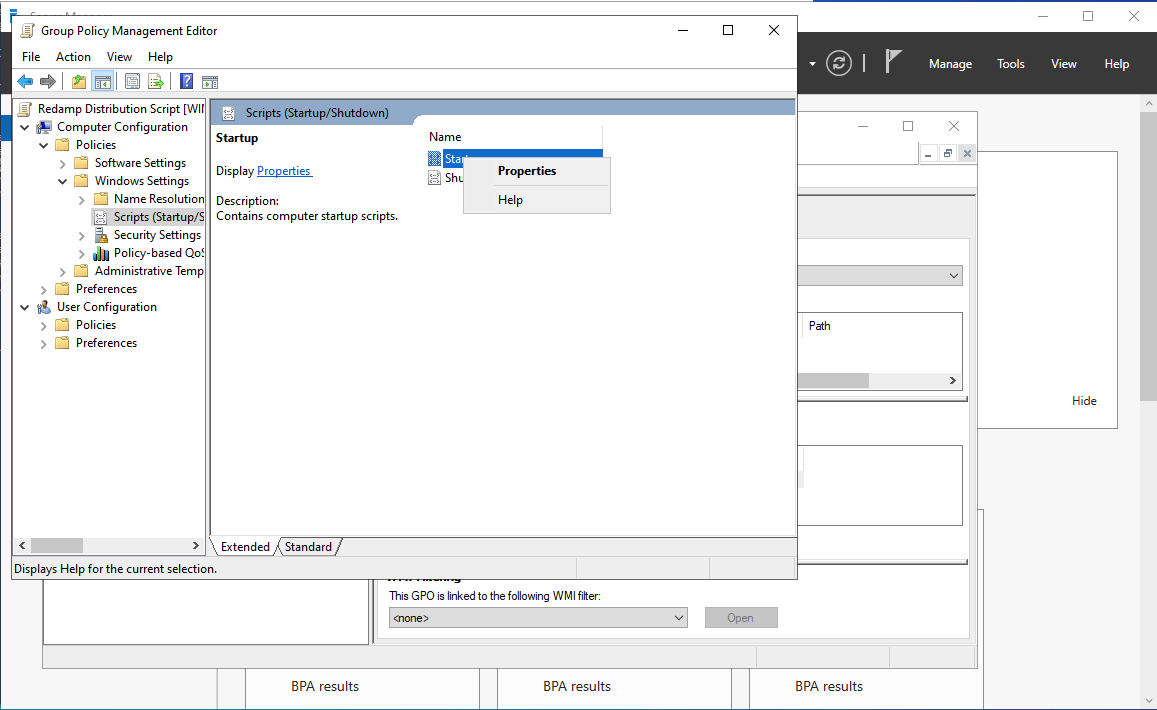
- Přejděte na
Computer Configuration->Policies->Windows Settings->Scripts.
-
Následně klikněte pravým tlačítkem na
Startup->Properties. -
Klikněte na kartu
PowerShell Scriptsa klikněte na tlačítkoShow Files....
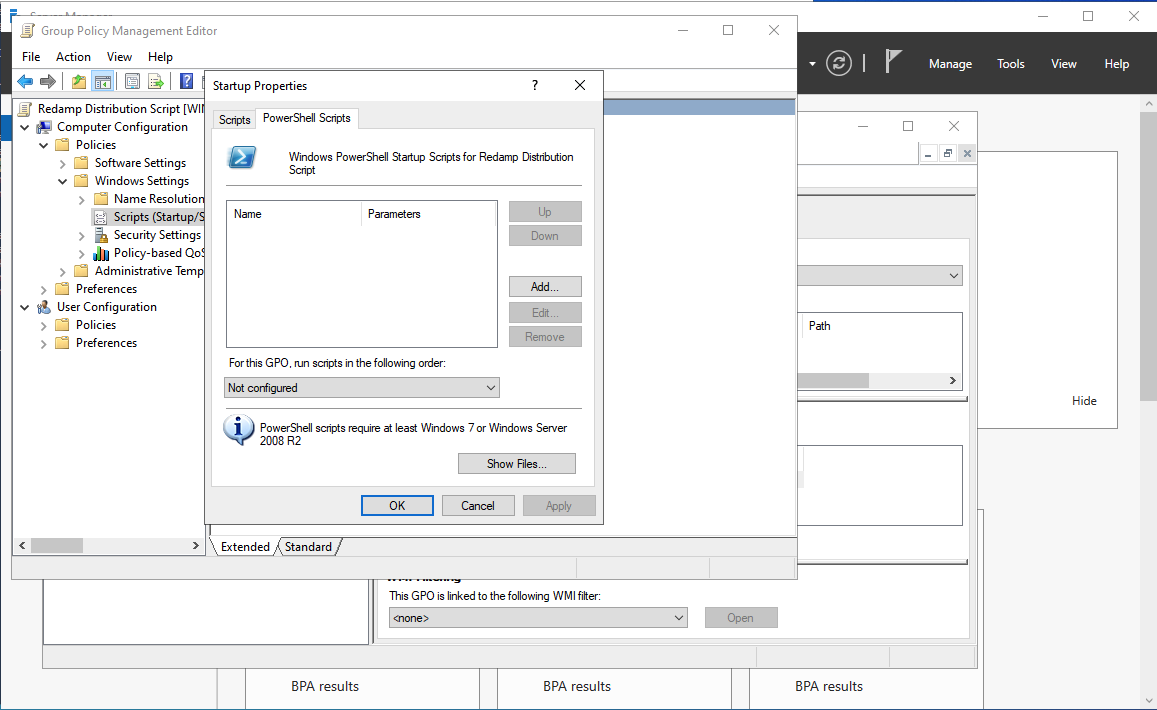
- Otevře se vám sdílený adresář do kterého je třeba vložit RedampDistribution.ps1 skript, který jste si stáhli z webu.
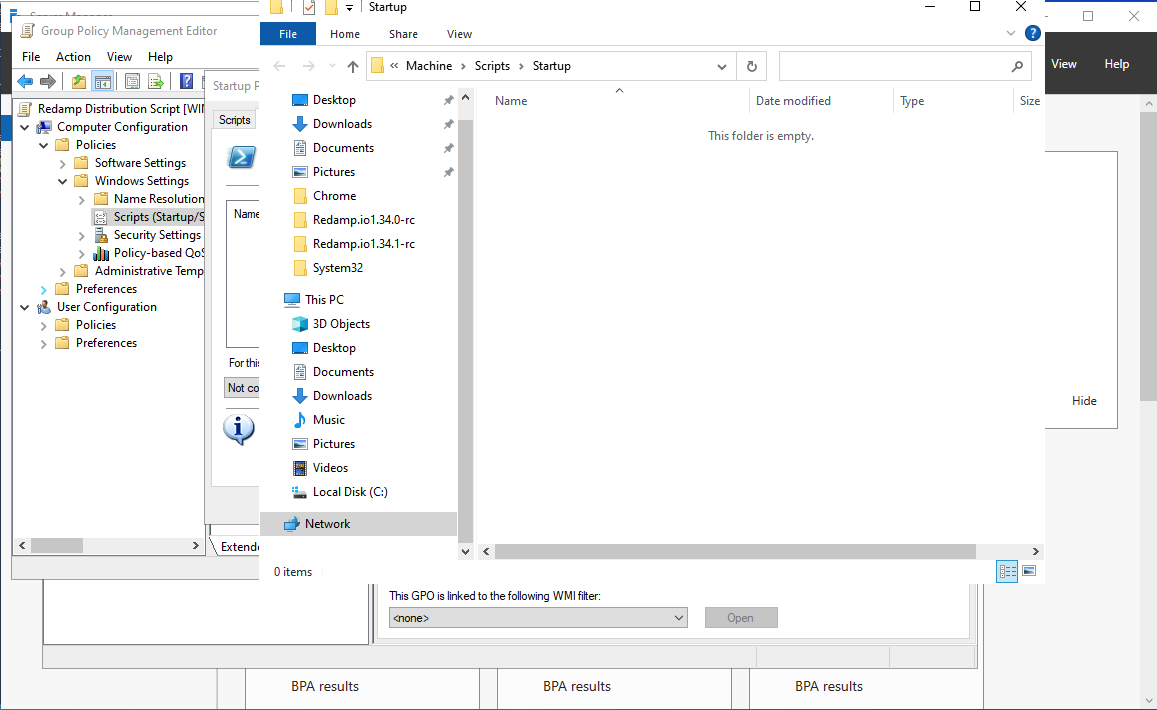
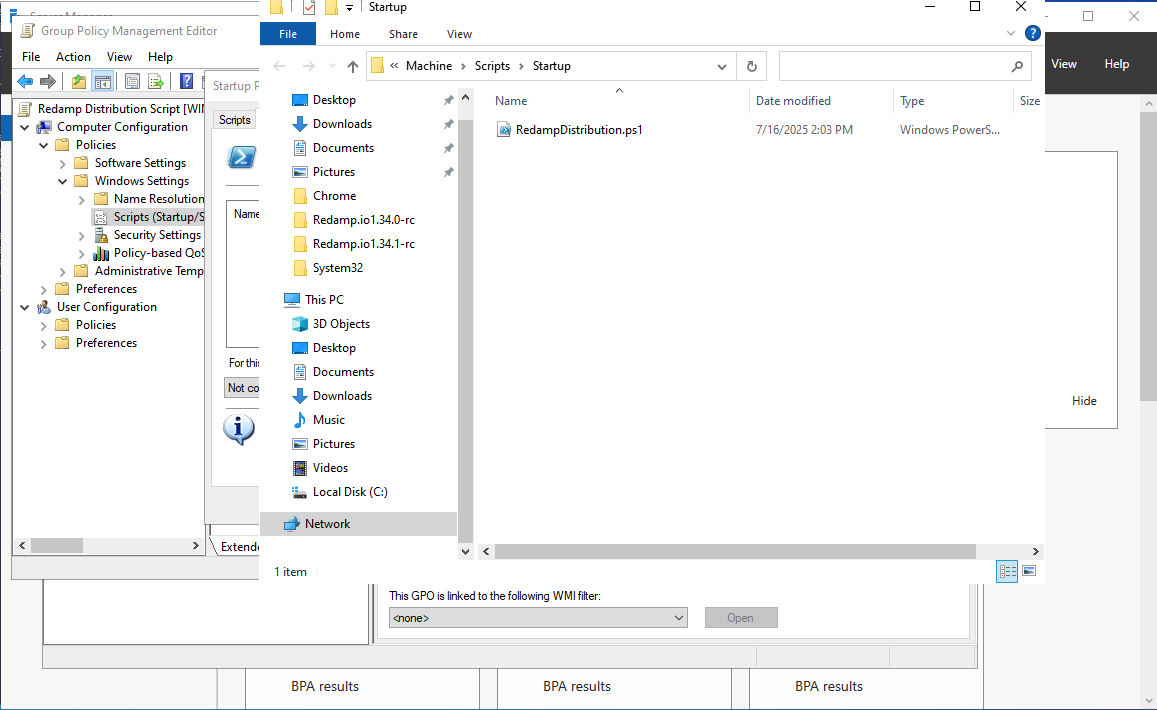
- Nyní můžete zavřít sdílený adresář. Klikněte na tlačitko
Add.... Následně klikněte na tlačítkoBrowse...a vyberte skript RedampDistribution.ps1, který jste vložili v předchozím kroku.
- Přidejte jeden z následujících parametrů:
| Parametr | Popis | Povinný | Příklad |
|---|---|---|---|
| -SecretFile | Cesta k souboru s tokenem na chráněné sdílené složce z 2. kroku (doporučeno) | Ano, nebo použijte -Secret | \\DC01\RedampToken$\token.txt |
| -Secret | Token vygenerovaný v 1. kroku, zadaný přímo | Ano, nebo použijte -SecretFile | Náhodný řetězec |
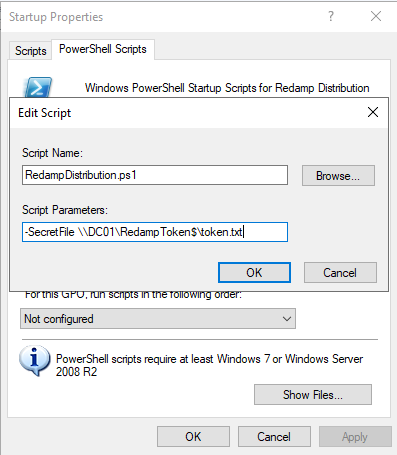
Obě možnosti nainstalují a přihlásí Redamp.io stejně. Pokud se zařízení s -SecretFile nepřihlásí, například protože souborový server není při startu zařízení dostupný, nahraďte ho parametrem -Secret s tokenem.
-
Klikněte na tlačítko
Okpro uložení změn. -
Klikněte pravým tlačítkem na vaši organizační jednotku, ve které chcete aplikaci Redamp.io distribuovat a klikněte na možnost
Link an existing GPO....
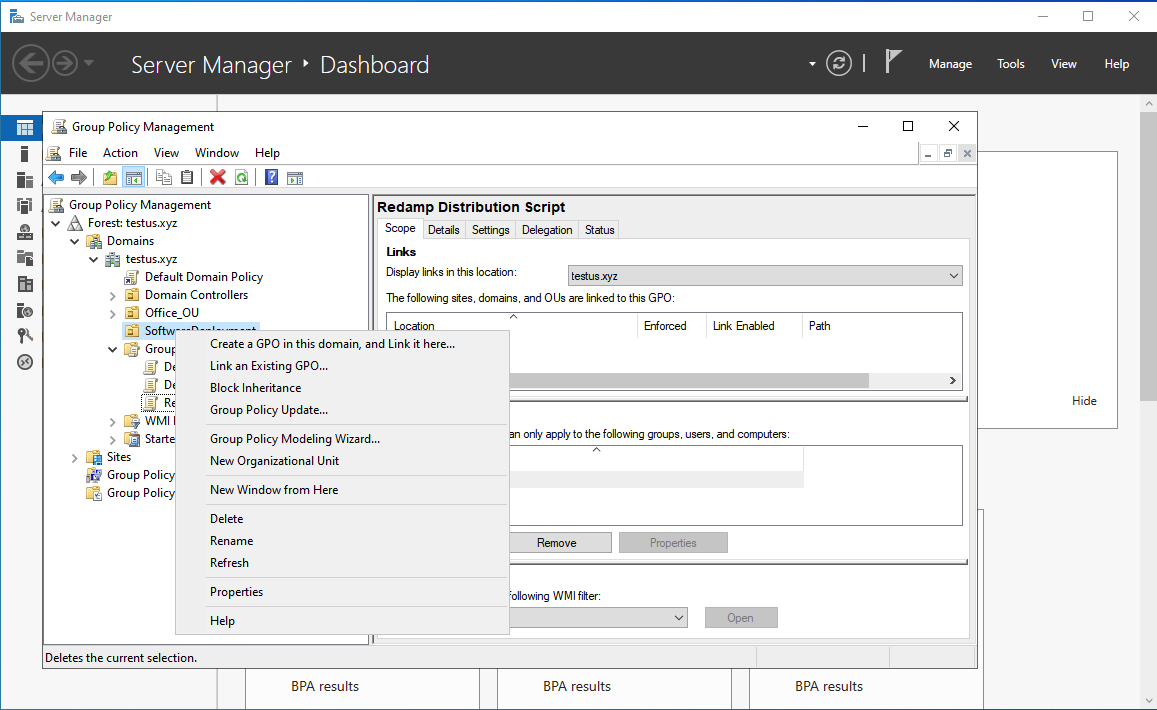
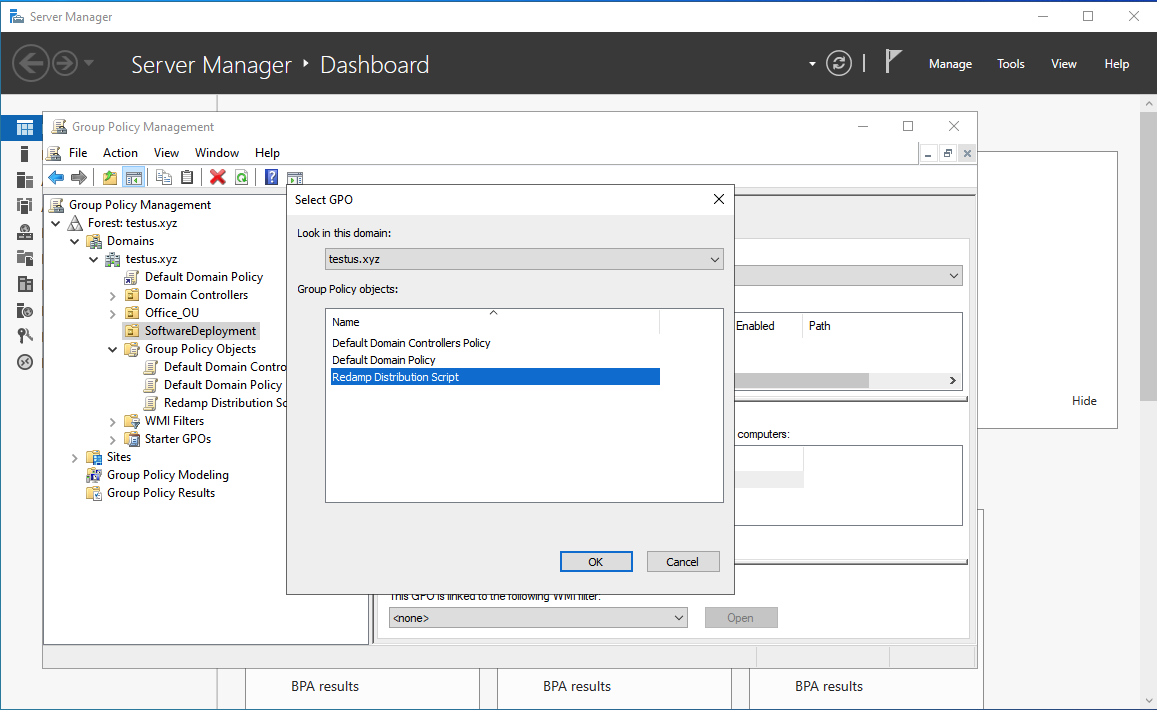
- Vyberte GPO, které jste vytvořili v předchozích krocích a klikněte na tlačítko
Ok.
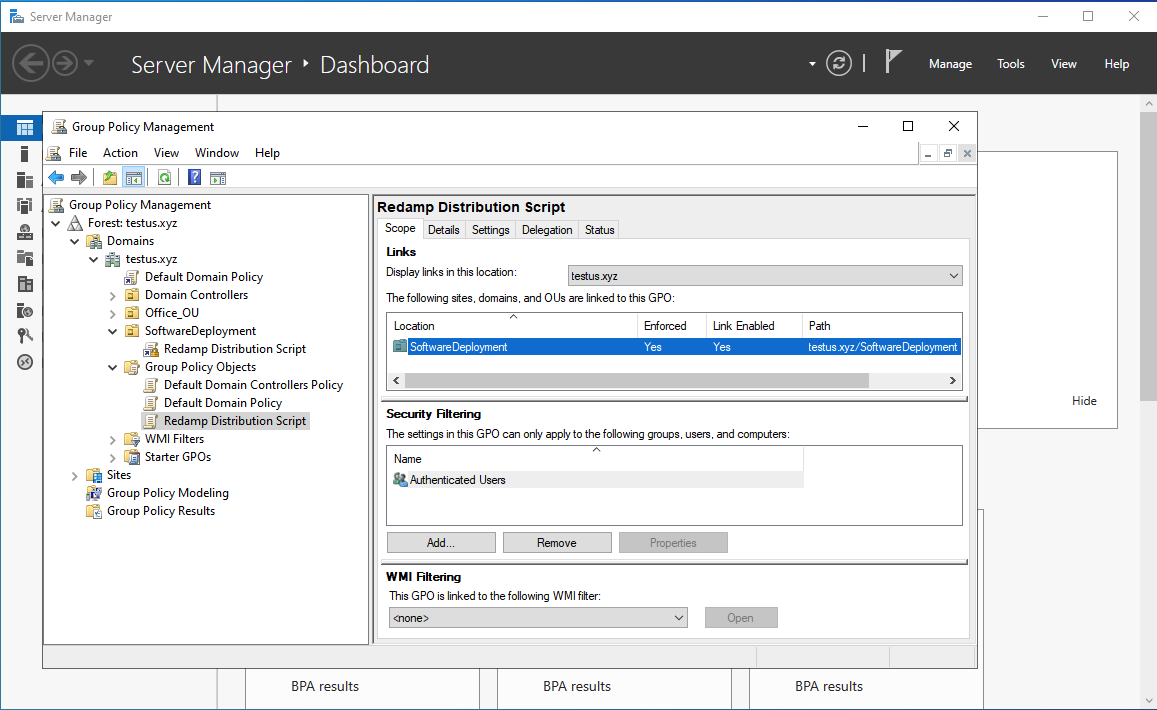
- Pro vynucení politiky změňte sloupec
EnforcednaYes.
- Powershell skript po restartu Windows zařízení nainstaluje aplikaci Redamp.io. Pokud je ve Windows zapnuté rychlé spouštění (Fast Startup),
Shut downzařízení úplně nerestartuje, proto použijteRestart. Na zařízeních, kde už Redamp.io nainstalované je, skript nic neudělá a aplikace se aktualizuje sama.
Převedení stávajícího nasazení na chráněnou sdílenou složku
-Secret funguje dál, takže nic měnit nemusíte. Pokud chcete přejít na doporučené nastavení:
-
Stáhněte aktuální
RedampDistribution.ps1v Redamp.io (Zařízení->Import přes GPO->Stáhnout skript) a nahraďte jím skript ve vašem GPO. -
Vytvořte chráněnou sdílenou složku podle 2. kroku.
-
V parametrech skriptu v GPO nahraďte
-Secret <token>za-SecretFile \\DC01\RedampToken$\token.txts cestou k vaší sdílené složce.