Kartu neukradnou, přesto ji zneužijí
Podvodník už nemusí platební kartu ukrást ani znát její údaje. Oběť stačí přesvědčit, aby si nainstalovala škodlivou aplikaci a přiložila kartu k telefonu. Útočník s ní pak může zaplatit na dálku, i když ji nikdy neměl fyzicky v ruce.
Shrnutí
K podvodu stačí několik kroků podle pokynů volajícího. Oběť přitom může mít svou platební kartu celou dobu u sebe.
- Podvodník se vydává za pracovníka banky a snaží se získat důvěru.
- Přesvědčí oběť k instalaci falešné aplikace do telefonu.
- Pod záminkou ověření požádá o přiložení platební karty k telefonu.
- Aplikace přenese komunikaci s kartou k podvodníkovi, který ji může zneužít k platbě na dálku.
- Pokud jste podle podobných pokynů postupovali, kontaktujte banku a kartu co nejdříve zablokujte.
Zavolá falešný bankéř
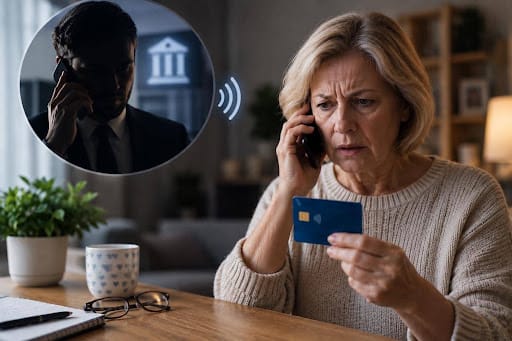
Podvod začíná zdánlivě běžným telefonátem. Volající se vydává za pracovníka banky a tvrdí, že je potřeba rychle vyřešit problém s účtem nebo platební kartou. Jde o vishing – podvod, při kterém se útočník snaží oběť zmanipulovat během telefonního hovoru.
Jakmile si podvodník získá její důvěru, přesvědčí ji, aby si do telefonu nainstalovala aplikaci, která má údajně sloužit k ověření nebo zabezpečení karty. Ve skutečnosti si tím do telefonu stáhne škodlivý software.
Kartu zneužije na dálku
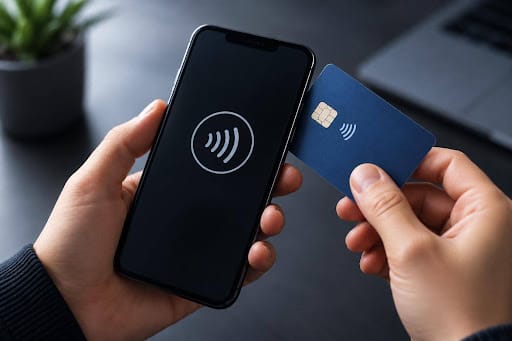
Po instalaci aplikace údajný bankéř požádá oběť, aby kvůli ověření přiložila platební kartu k telefonu, podobně jako při bezkontaktním placení. Škodlivá aplikace využije NFC, tedy technologii pro bezkontaktní platby, a komunikaci s kartou přenese k podvodníkovi. Ten ji může využít k platbě na jiném zařízení.
Karta přitom zůstává celou dobu u svého majitele. Podvodník ji nemusí ukrást ani znát její číslo. Stačí, když oběť postupuje podle jeho pokynů.
Jak se podvodu vyhnout?
U podobných telefonátů je nejbezpečnější nic neuspěchat. Pokud si nejste jistí, kdo vám skutečně volá, hovor ukončete a banku kontaktujte sami. V žádném případě:
- Neinstalujte aplikace na pokyn neznámého volajícího.
- Nepřikládejte platební kartu k telefonu kvůli údajnému ověření.
- Nesdělujte PIN ani údaje ke kartě.
- Nepotvrzujte platby, které jste sami nezadali.
Pokud jste už aplikaci nainstalovali nebo postupovali podle pokynů podvodníka, co nejdříve kontaktujte svou banku a kartu zablokujte.
Útočníci hledají stále nové způsoby, jak své oběti oklamat. Na blogu Redamp proto sledujeme aktuální kybernetické hrozby a ukazujeme, jak je rozpoznat dřív, než způsobí škodu.